是的,你沒看錯。今天,一名不幸的 BTC 持有者的1,400 個比特幣被盜。由於硬體錢包漏洞,被盜的 BTC 價值超過 1600 萬美元。儲存加密貨幣的Electrum錢包是安全漏洞的受害者。不過,不能將責任完全歸咎於硬體錢包本身。

電子錢包是如何被駭客入侵的?

這種導致 1,400 比特幣損失的漏洞並不常見。受害者將他的 BTC 儲存在過時版本的 Electrum 錢包中。他們上次打開這個特定的錢包是在 2017 年。

https://twitter.com/verretor/status/1299933698066911233?s=20

直到今天,這位github上名為1400BitcoinStolen的用戶才決定在這個過時的錢包上進行 BTC 交易。在進行交易嘗試時,系統會提示他們對錢包進行更新。安裝更新後,將觸發其完整比特幣餘額的轉移。不幸的是,1,400 BTC 餘額被發送到詐騙者的地址。

很明顯,由於 Electrum 提供的安全更新尚未安裝,他們的錢包已經受到損害。因此,更新提示和實際的「更新」(又稱惡意軟體)來自駭客。

我的硬體錢包有風險嗎?

可以理解的是,這樣的消息可能會動搖世界各地許多硬體錢包用戶的信心。光是損失 1 BTC,更不用說 1,400 BTC,都是難以想像的。將加密貨幣儲存在硬體錢包上仍然是保證數位資產安全的最安全方法。話雖如此,最終用戶有責任確保他們已採取所有必要的步驟來保護其投資。

Electrum 主頁上發布了更新,要求用戶只能直接從他們那裡安裝更新。

這裡要吸取的教訓是始終使用製造商提供的最新安全性修補程式更新您的硬體錢包。任何應用程式、軟體和韌體更新都不應從第三方側載或下載。如果您擁有 CoolWallet S,這裡有一些提示可以進一步保護您的加密貨幣。朋友們,外出注意安全。
最新文章

看全部

Curated Yield: Earn Onchain USDC Yield on CoolWallet
  • 作者:TeamProduct

主動收益策略:在 CoolWallet 用 USDC 賺取鏈上收益

用 CoolWallet 的主動收益策略,讓閒置 USDC 賺取鏈上收益。資金供應到由 Gauntlet 策略管理、風險控管的 Gauntlet USD Alpha,自動複利、全程自託管,隨時可提領。

閱讀全文關於主動收益策略:在 CoolWallet 用 USDC 賺取鏈上收益

Can Hardware Wallets Be Tampered With? How CoolWallet Fights Hardware Implants
  • 作者:CoolWalletTeam

冷錢包也可能被動手腳?從供應鏈攻擊,看 CoolWallet 如何防範惡意晶片植入

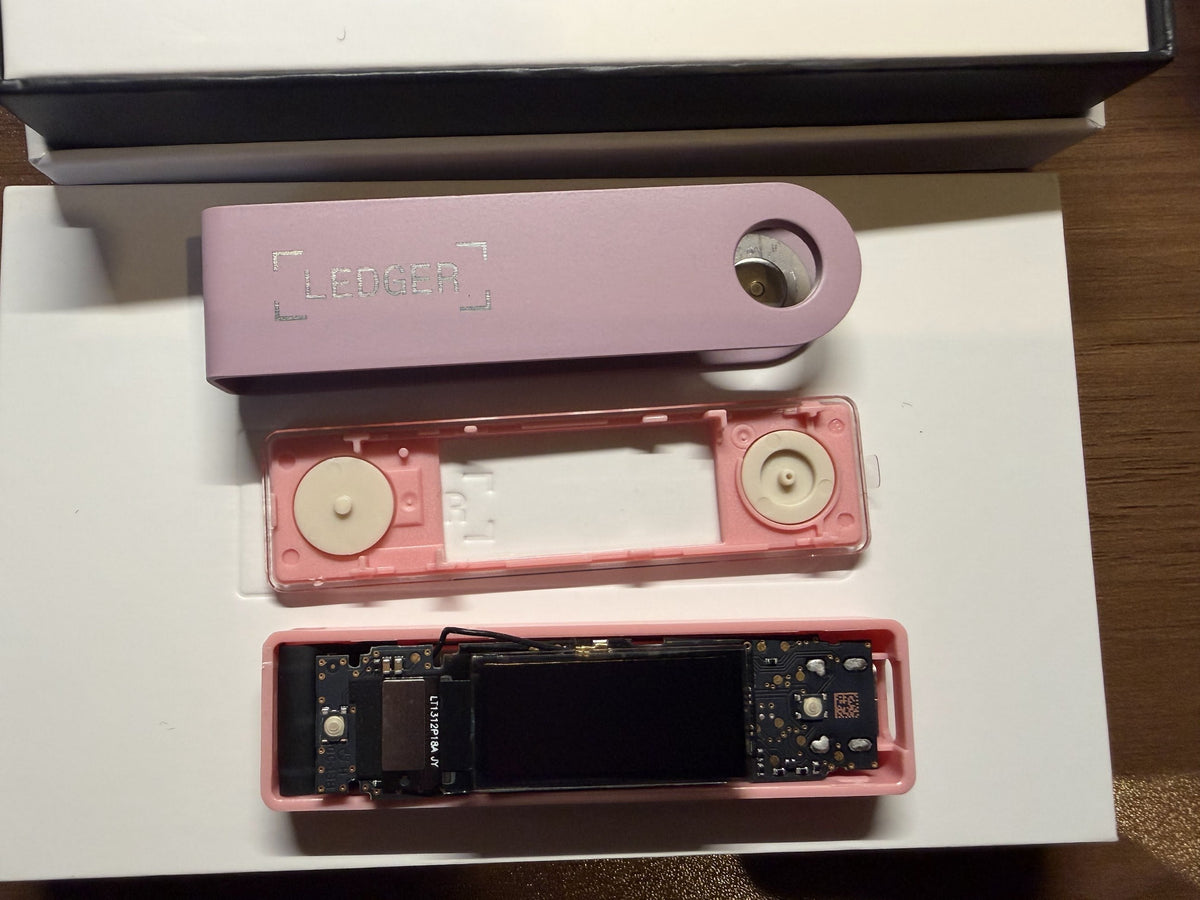
(圖片來源:前 Mt. Gox 執行長 Mark Karpelès 取得的 Ledger Nano X 裝置拆解照片,經檢查發現內部藏有惡意硬體植入模組。/Mark Karpelès (@MagicalTux) / X)

近期 Ledger 部分用戶回報加密資產遭竊,引發市場對硬體錢包供應鏈安全的關注。

根據公開報導,Ledger 正調查透過東南亞經銷商 CryptoBilis 購買裝置的用戶損失,並已要求該經銷商暫停銷售與出貨。事件的完整攻擊方式、影響範圍與責任歸屬,仍有待進一步釐清。

這起事件提醒我們:硬體錢包的安全,不只在於保護私鑰的安全晶片,也必須考慮整台裝置在交到使用者手上之前,是否可能遭到改裝。

閱讀全文關於冷錢包也可能被動手腳?從供應鏈攻擊,看 CoolWallet 如何防範惡意晶片植入

CoolWallet Go Pairing Password: What It Is and Why It Matters
  • 作者:TeamProduct

什麼是 CoolWallet Go 的配對密碼?

使用 CoolWallet Go 建立錢包時,會設定一組 8 位數字的「配對密碼」。它平常幾乎用不到,卻是整個安全設計中很關鍵的一環。這篇文章說明它的作用,以及該怎麼把它保管好。

閱讀全文關於什麼是 CoolWallet Go 的配對密碼?