部落格
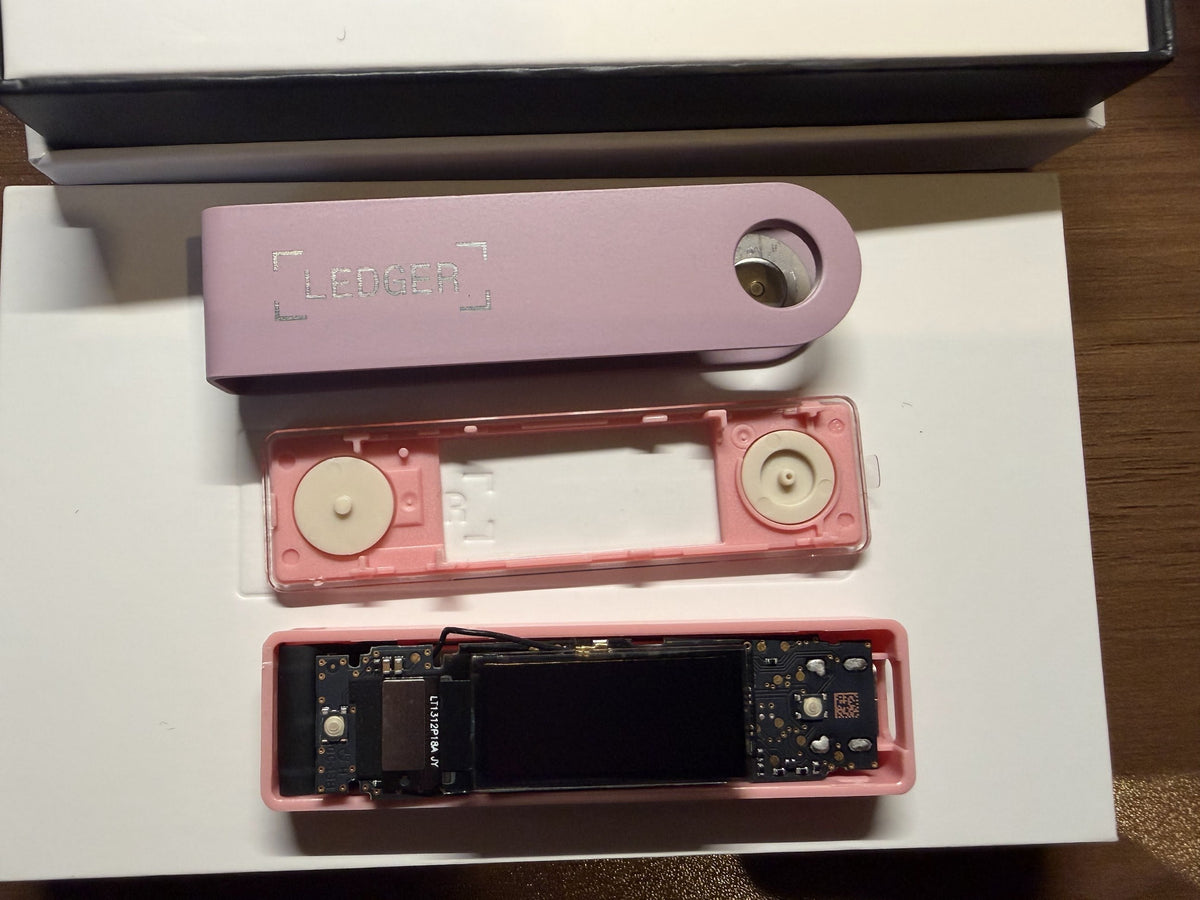
冷錢包也可能被動手腳?從供應鏈攻擊,看 CoolWallet 如何防範惡意晶片植入
(圖片來源:前 Mt. Gox 執行長 Mark Karpelès 取得的 Ledger Nano X 裝置拆解照片,經檢查發現內部藏有惡意硬體植入模組。/Mark Karpelès (@MagicalTux) / X)
近期 Ledger 部分用戶回報加密資產遭竊,引發市場對硬體錢包供應鏈安全的關注。
根據公開報導,Ledger 正調查透過東南亞經銷商 CryptoBilis 購買裝置的用戶損失,並已要求該經銷商暫停銷售與出貨。事件的完整攻擊方式、影響範圍與責任歸屬,仍有待進一步釐清。
這起事件提醒我們:硬體錢包的安全,不只在於保護私鑰的安全晶片,也必須考慮整台裝置在交到使用者手上之前,是否可能遭到改裝。
使用 CoolWallet Go 建立錢包時,會設定一組 8 位數字的「配對密碼」。它平常幾乎用不到,卻是整個安全設計中很關鍵的一環。這篇文章說明它的作用,以及該怎麼把它保管好。
Coldcard 種子生成漏洞事件解析:冷錢包的隨機數風險,與 CoolWallet 的安全設計
Coldcard 冷錢包爆出韌體種子生成缺陷,逾 1.1 億美元比特幣遭竊。解析事件成因,以及 CoolWallet 如何以 CC EAL6+ 安全元件從架構上降低同類風險。
認識 Cardano 原生代幣:多資產帳本如何驅動一個開放的生態系
Cardano 原生代幣由帳本在協議層直接處理,標準轉帳無需信任個別代幣合約。了解 Policy ID、Asset Name 與 eUTXO 如何運作,以及安全的自我保管為何是生態系基礎設施。

【重要公告】CoolWallet App 法幣出入金服務終止通知