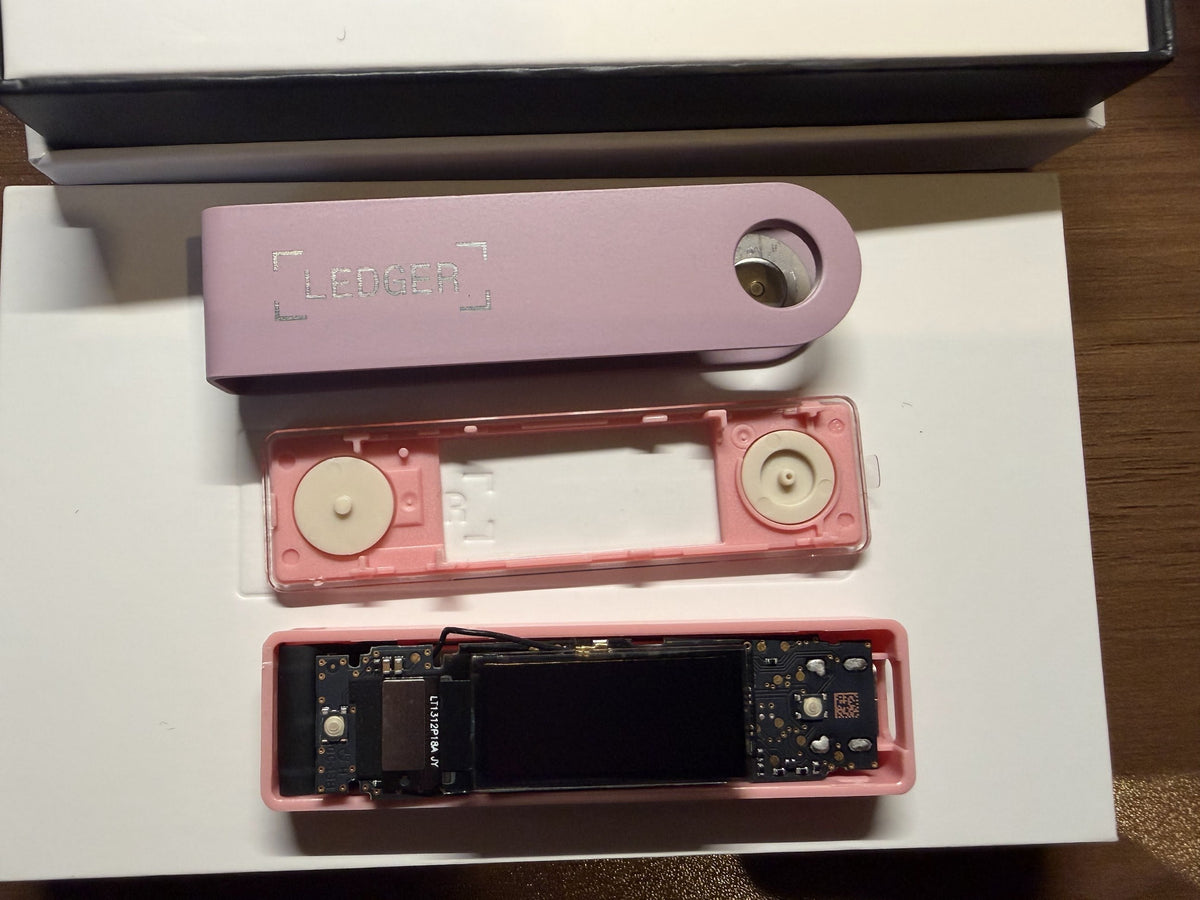
(圖片來源:前 Mt. Gox 執行長 Mark Karpelès 取得的 Ledger Nano X 裝置拆解照片,經檢查發現內部藏有惡意硬體植入模組。/Mark Karpelès (@MagicalTux) / X)
近期 Ledger 部分用戶回報加密資產遭竊,引發市場對硬體錢包供應鏈安全的關注。
根據公開報導,Ledger 正調查透過東南亞經銷商 CryptoBilis 購買裝置的用戶損失,並已要求該經銷商暫停銷售與出貨。事件的完整攻擊方式、影響範圍與責任歸屬,仍有待進一步釐清。
這起事件提醒我們:硬體錢包的安全,不只在於保護私鑰的安全晶片,也必須考慮整台裝置在交到使用者手上之前,是否可能遭到改裝。
什麼是供應鏈攻擊?
供應鏈攻擊(Supply Chain Attack),是指攻擊者利用產品從製造、運送、倉儲到銷售的某個環節,植入惡意程式、更換零件,或將產品替換成遭到竄改的版本。
對硬體錢包而言,其中一種威脅就是「硬體植入」(Hardware Implant):攻擊者先取得裝置,在內部加入惡意電子元件,再重新包裝,交給不知情的使用者。
這並非只有理論上的可能。
硬體安全研究員 Joe Grand 曾公開分析一台 Ledger Nano X 內部發現的真實惡意植入裝置,展示攻擊者如何透過額外的電子元件,試圖取得錢包運作過程中的敏感資訊。
不過,這項硬體安全研究與近期 Ledger 用戶資產遭竊事件之間的具體關聯,仍應分開看待。
為什麼有安全晶片,仍需要防範硬體植入?
安全晶片(Secure Element)負責保護私鑰等核心機密,但整台硬體錢包還包含螢幕、電路與其他電子元件。
可以把安全晶片想成一個保險箱。
攻擊者不一定要直接撬開保險箱,也可能設法在機密資訊被顯示、傳遞或使用的過程中竊取資訊。
因此,評估硬體錢包的安全性時,不能只看安全晶片本身的防護能力,還需要考慮周邊硬體是否容易遭到拆解與改裝。
CoolWallet 如何提高惡意晶片植入的難度?
CoolWallet 的卡片設計,同時考慮了便攜性與實體防竄改需求。其中,冷壓封裝是應對這類風險的重要防線。
一、冷壓封裝,增加拆解與復原的難度
CoolWallet 採用冷壓封裝技術,將電子元件整合於卡片結構中。
根據 CoolWallet 官方安全資料,這種防拆設計使實體拆解可能造成裝置失效;CoolWallet S 的公開技術文件也指出,拆改可能造成肉眼可見的物理損傷。
對想在成品內植入惡意元件的攻擊者而言,難題不只是「打開裝置」,還包括如何在改裝之後,讓裝置維持正常運作,並恢復成使用者難以察覺的外觀。
冷壓封裝的防護價值,就在於提高整個拆解、改裝與復原過程的難度。
二、超薄卡片結構,限制額外元件的容納空間
以 CoolWallet Pro 為例,卡片厚度僅 0.8 mm,與一般信用卡相近。
從物理結構來看,超薄設計壓縮了額外電路、接線及傳輸元件可利用的空間,使攻擊者更難在不改變外觀與功能的情況下,加入惡意硬體。
這是根據產品結構作出的防護分析,並不代表僅憑厚度就能排除所有硬體植入方式。
三、安全晶片與防拆結構,提供不同層面的保護
CoolWallet Pro 採用 CC EAL6+ 認證安全晶片,保護私鑰並在裝置內進行密碼運算。
冷壓封裝則提高攻擊者接觸與改裝內部元件的難度。
兩者共同構成分層防護:
-
安全晶片: 保護私鑰與核心密碼運算。
-
冷壓封裝: 提高拆解、改裝與復原的難度。
-
超薄卡片結構: 限制額外惡意元件可利用的內部空間。
需要強調的是,安全晶片認證不等於整台裝置對所有攻擊都免疫;防拆結構也不能取代供應鏈管理、軟體安全與正確的備份習慣。
使用者可以如何保護自己?
無論使用哪個品牌的硬體錢包,都應注意以下原則:
-
確認購買來源: 優先透過官方直營通路購買,並確認賣家身分。完整包裝本身不等於裝置一定安全。
-
自行完成初始化: 不使用賣家預先設定的錢包,或隨貨提供、已填寫好的助記詞。
-
保護恢復資料: 不向客服、賣家或任何要求「驗證錢包」的人提供助記詞。
-
發現異常先停用: 若裝置外觀或設定流程可疑,應先停止使用並聯絡官方客服,不要自行拆解檢查。
結語:硬體安全,不能只看安全晶片
對 CoolWallet 而言,硬體安全必須從晶片延伸到產品結構。
透過冷壓封裝、超薄卡片設計與安全晶片,CoolWallet 致力於提高成品遭拆改與植入惡意元件的門檻,讓使用者在自主管理加密資產時,多一層實體防護。
真正的硬體錢包安全,不只在於保護私鑰,也在於降低裝置遭到實體竄改的風險。
分享:
什麼是 CoolWallet Go 的配對密碼?