您是擁有 Google AdSense 帳戶的網站所有者嗎?如果是這樣,您可能想繼續閱讀。 KrebsOnSecurity本週的一份報告發現,犯罪分子透過電子郵件詐騙瞄準了運行 Google AdSense 的網站所有者。

Google AdSense 騙局是如何運作的?

詐騙者會針對使用 Google AdSense 的網站,並向網站所有者發送電子郵件。電子郵件指出,詐騙者將透過虛假點擊和機器人流量淹沒網站的廣告。這反過來會導致網站的 AdSense 帳戶被終止。谷歌的自動反詐騙系統將關閉任何收到異常流量的帳戶。受害者必須向騙子支付價值 5,000 美元的比特幣才能避免攻擊。

以下是電子郵件的片段:

「很快,上面的警告通知無疑就會出現在您的 AdSense 帳戶的儀表板上!之所以會發生這種情況,是因為我們即將用大量由機器人直接產生的網路流量淹沒您的網站,跳出率達100%,並且輪流有數千個IP,這對每個AdSense 發布商來說都是一場惡夢。此外,我們還將調整我們複雜的機器人,以不同的持續時間無限循環地打開您網站上運行的每個 AdSense 橫幅。

不要被抓住

幸運的是,騙子提供的地址仍然是空的。這希望意味著沒有人成為陷阱的受害者。目前看來,這個騙局很可能是個空洞的威脅。在向 KrebsOnSecurity 提供的聲明中,Google 提供了一個幫助中心,為 AdSense 發布商提供有關破壞的提示。

「我們還提供了一份表格,供出版商在認為自己是破壞行為的受害者時與我們聯繫。我們鼓勵發布商停止與那些表明他們將為其網路資產帶來無效流量的各方進行任何溝通或採取進一步行動。如果擔心無效流量,他們應該與我們溝通,我們的廣告流量品質團隊將根據需要監控和評估他們的帳戶。

令人振奮的是,谷歌正在積極主動地應對這一情況。如果您或您認識的任何人收到此電子郵件,請敦促他們立即聯絡 Google。朋友們,外出注意安全。
最新文章

看全部

Curated Yield: Earn Onchain USDC Yield on CoolWallet
  • 作者:TeamProduct

主動收益策略:在 CoolWallet 用 USDC 賺取鏈上收益

用 CoolWallet 的主動收益策略,讓閒置 USDC 賺取鏈上收益。資金供應到由 Gauntlet 策略管理、風險控管的 Gauntlet USD Alpha,自動複利、全程自託管,隨時可提領。

閱讀全文關於主動收益策略:在 CoolWallet 用 USDC 賺取鏈上收益

Can Hardware Wallets Be Tampered With? How CoolWallet Fights Hardware Implants
  • 作者:CoolWalletTeam

冷錢包也可能被動手腳?從供應鏈攻擊,看 CoolWallet 如何防範惡意晶片植入

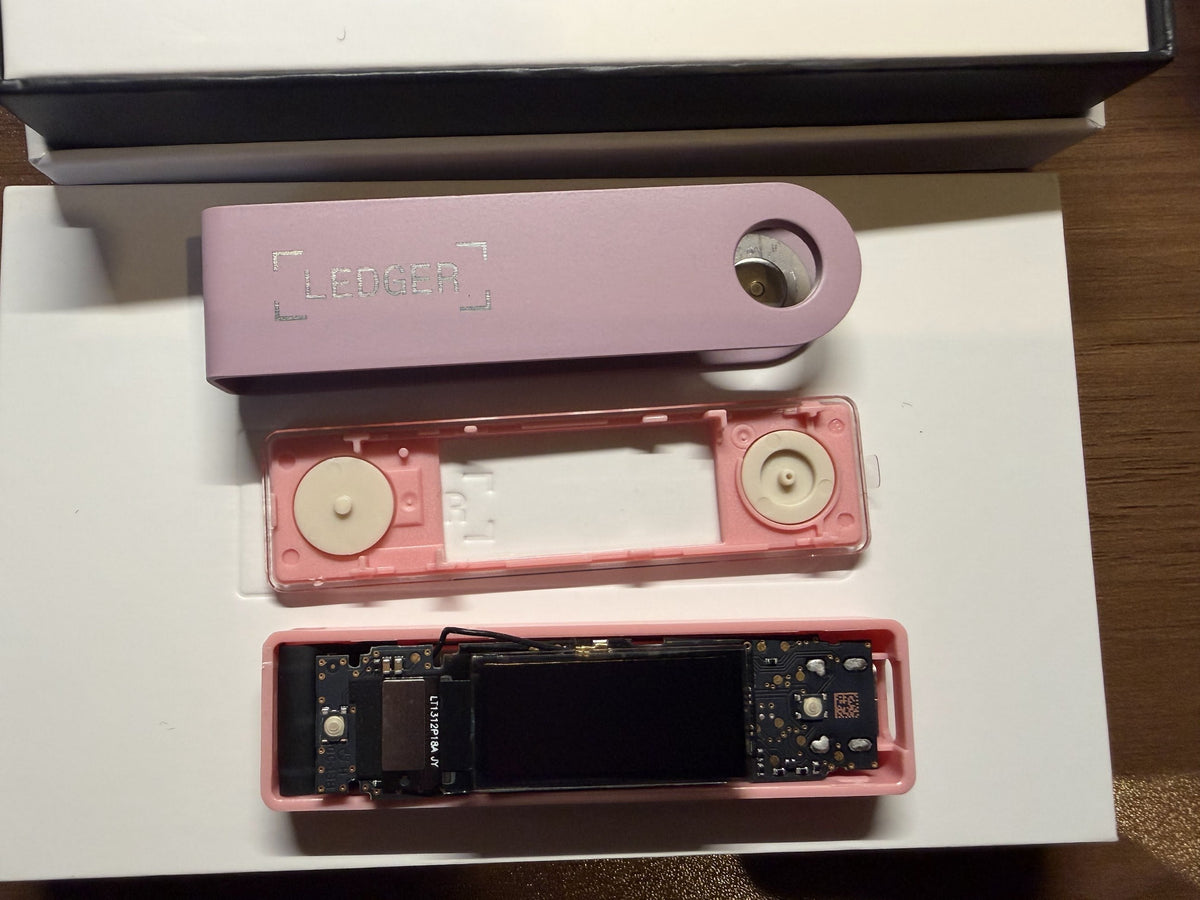
(圖片來源:前 Mt. Gox 執行長 Mark Karpelès 取得的 Ledger Nano X 裝置拆解照片,經檢查發現內部藏有惡意硬體植入模組。/Mark Karpelès (@MagicalTux) / X)

近期 Ledger 部分用戶回報加密資產遭竊,引發市場對硬體錢包供應鏈安全的關注。

根據公開報導,Ledger 正調查透過東南亞經銷商 CryptoBilis 購買裝置的用戶損失,並已要求該經銷商暫停銷售與出貨。事件的完整攻擊方式、影響範圍與責任歸屬,仍有待進一步釐清。

這起事件提醒我們:硬體錢包的安全,不只在於保護私鑰的安全晶片,也必須考慮整台裝置在交到使用者手上之前,是否可能遭到改裝。

閱讀全文關於冷錢包也可能被動手腳?從供應鏈攻擊,看 CoolWallet 如何防範惡意晶片植入

CoolWallet Go Pairing Password: What It Is and Why It Matters
  • 作者:TeamProduct

什麼是 CoolWallet Go 的配對密碼?

使用 CoolWallet Go 建立錢包時,會設定一組 8 位數字的「配對密碼」。它平常幾乎用不到,卻是整個安全設計中很關鍵的一環。這篇文章說明它的作用,以及該怎麼把它保管好。

閱讀全文關於什麼是 CoolWallet Go 的配對密碼?